LwM2M standardisiert Gerätemanagement für ressourcenbeschränkte Geräte und verbindet u.a. Provisionierung, Telemetrie, Zugriffskontrolle und Updates in einem Architekturmodell. Der Wert liegt in der Kombination aus leichtgewichtiger Kommunikation, standardisierten Objektmodellen und eingebauten Lifecycle-Funktionen. Darin besteht ein großer Vorteil für Embedded-IoT-Systeme, die weiterentwickelt werden müssen.
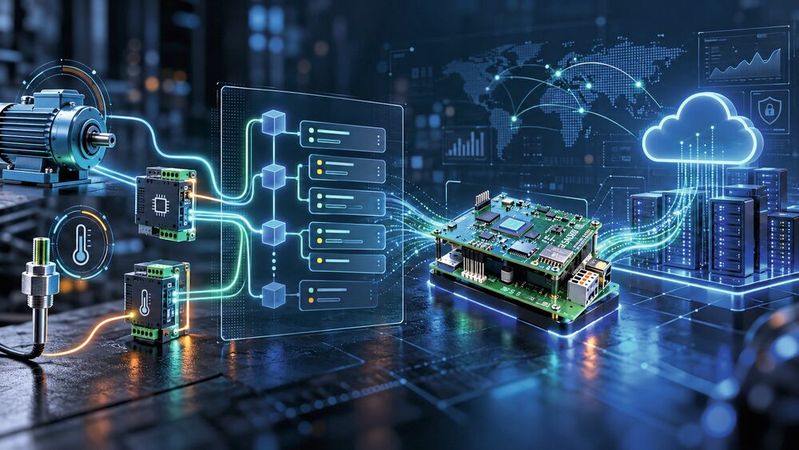
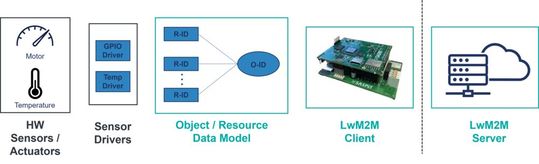
Vom Sensor bis zum Server: LwM2M strukturiert Geräte- und Sensordaten über ein einheitliches Object-/Resource-Modell und ermöglicht so die standardisierte Kommunikation zwischen Embedded-Client und Cloud-Infrastruktur.
(Bild: Dall-E / KI-generiert)
IoT-Systeme bieten vernetzte Produkte, Telemetrie und digitale Services. In der Praxis stehen Embedded-Geräte häufig vor einem Zielkonflikt: Die Kommunikation soll ressourcenschonend sein. Gleichzeitig werden wegen des Cyber Resilience Act Security, Skalierbarkeit, Wartbarkeit und Updatefähigkeit erwartet. Unter Time-to-Market-Druck entstehen dadurch proprietäre Integrationen, knapp dimensionierte Wartungskonzepte und Systeme, die nach der Produktion jahrelang unverändert im Feld laufen. Die Folge sind hohe Wartungskosten, schwer beherrschbare Sicherheitsrisiken und eine Architektur, die spätere Produktanforderungen nur mit großem Aufwand aufnimmt [1].
Das Lightweight Machine-to-Machine-Protokoll (LwM2M) adressiert diese Probleme. Dieser Standard für IoT Device Management und Service Enablement wurde von der Open Mobile Alliance für ressourcenbeschränkte Geräte spezifiziert. LwM2M bietet einen standardisierten Rahmen für Remote Monitoring, Konfiguration und Steuerung von Geräten und verbindet Gerätemanagement, Telemetrie, Provisionierung und Updates in einem einheitlichen Protokoll[2] [3].
Warum klassische Embedded-IoT-Systeme im Betrieb scheitern
Kritisch ist das Muster „flash once – run forever“. Software wird einmalig in der Produktion aufgespielt und verbleibt unverändert im Feld. Sicherheitslücken, Fehlerkorrekturen oder neue Anforderungen erfordern dann manuelle Eingriffe oder Sonderlösungen. Zudem führen individuelle Funktionsanforderungen oft zu proprietären Protokollen und punktuellen Integrationen. Diese sind zeitaufwendig zu entwickeln, fehleranfällig und nur teilweise kompatibel mit Systemen anderer Hersteller. Damit entstehen technische Schulden, die spätestens bei Skalierung, Betrieb und Lifecycle Management sichtbar werden. Ein geeignetes Embedded IoT-Protokoll muss daher mehrere Eigenschaften kombinieren: Es muss standardisiert und interoperabel sein, wenig Overhead erzeugen, Security by Design unterstützen, individuelle Erweiterungen ermöglichen und den gesamten Lebenszyklus eines Geräts abdecken – von der Provisionierung über den Betrieb bis hin zu Diagnose und Updates [1].
Management für Constrained Devices
LwM2M wurde speziell für IoT-Geräte mit begrenzten Ressourcen entwickelt. Der Standard adressiert nicht nur die reine Datenübertragung, sondern auch klassische Managementfunktionen wie Bootstrapping, Registrierung, Konfiguration, Monitoring, Diagnose und Firmware-Updates [2].
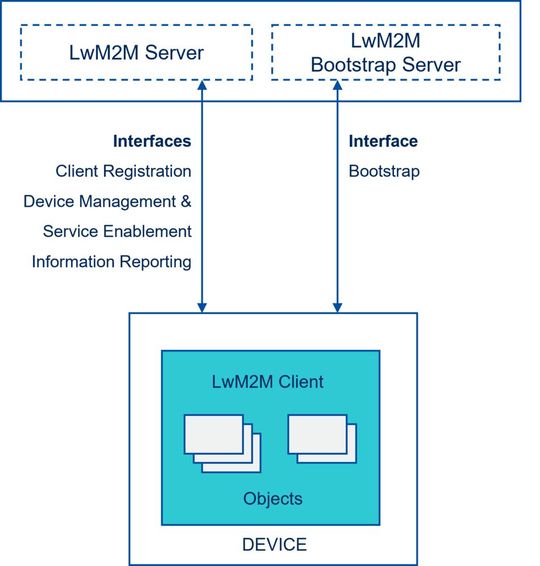
Im Gegensatz zu vielen Messaging-Protokollen betrachtet LwM2M ein Gerät nicht nur als Quelle von Telemetriedaten, sondern als verwaltbare Entität mit eindeutig adressierbaren Objekten und Ressourcen. Dadurch wird ein Temperatursensor, ein Firmware-Update-Mechanismus oder eine Diagnoseinformation nicht als beliebige Payload interpretiert, sondern als Teil eines standardisierten Datenmodells [2] [3]. Die wichtigsten LwM2M-Schnittstellen sind:
Bootstrap zur Provisionierung;
Client Registration am LwM2M Server;
Device Management & Service Enablement; und
Information Reporting über Observe/Notify
Diese Trennung ist architektonisch relevant: Sie erlaubt es, Geschäftslogik, Gerätedaten, Sicherheitskonfiguration und Lifecycle-Funktionen sauber zu modellieren, statt sie in proprietären Payloads zu verstecken.
Architektur und Protokoll-Stack
Bild 1: LwM2M-Architektur mit Client und Server.
(Bild: Ingenics)
Die LwM2M-Architektur besteht im Kern aus einem LwM2M Client auf dem Embedded-Gerät und einem LwM2M Server auf Backend-Seite. Der Client stellt seinen Funktionsumfang als Objekte und Ressourcen bereit, während der Server diese über definierte Operationen verwalten kann. Typische Ressourcen stammen aus Sensoren, Aktoren, Diagnoseschnittstellen oder Systemkomponenten wie Bootloader und Update-Subsystem [4] [3].
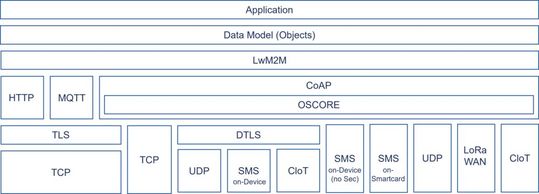
Technisch ist LwM2M im OSI-Schichtenmodell ein Application-Layer Protokoll, das typischerweise auf CoAP basiert. Eine wichtige Besonderheit gegenüber reinem CoAP ist, dass der LwM2M Client die Verbindung zum Server initiiert; anschließend kann der Server die REST-artigen Operationen zur Verwaltung des Clients nutzen [5].
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Bild 2: Einordnung von LwM2M im Protokoll-Stack.
(Bild: Ingenics)
Der Protokoll-Stack kann je nach LwM2M-Version und Transport-Binding variieren. LwM2M 1.0 fokussierte unter anderem CoAP/UDP mit DTLS, während spätere Versionen den Stack um Variationen wie OSCORE, LoRaWAN, MQTT und weitere Bindings ergänzten [5]. Für Embedded-Systeme ist diese Flexibilität entscheidend: Geräte mit IP-Konnektivität können CoAP/UDP einsetzen, während andere Szenarien Low-Power- oder Mobilfunknetze nutzen. Gleichzeitig bleibt das semantische Datenmodell stabil.
Das Objekt- und Ressourcenmodell
Der eigentliche Mehrwert von LwM2M liegt nicht nur im Transport, sondern in der Definition von Datenmodellen als Payload. Die Datenmodelle bilden dabei Objekte der realen Welt ab. Objekte beinhalten mehrere Ressourcen welche Entitäten von einem Objekt darstellen [2]. Ein Temperatur Objekt beinhaltet beispielsweise die Ressourcen sensor value und sensor unit. Die möglichen Operationen der Objekte orientieren sich an der Definition der einzelnen Ressourcen. Read, Write und Execute bilden typische Interaktionsmuster ab. Standardisierte Objekte definieren wiederkehrende Funktionalitäten, wie das Security Objekt, Device Objekt oder Temperature Objekt.
Diese Payload-Informationen werden über Pfade aus Object ID, Object Instance ID und Resource ID adressiert. So kann ein Server Geräte-Funktionen verstehen, ohne das proprietäre Innenleben des Geräts zu kennen. Gleichzeitig erlauben Custom Objekte herstellerspezifische Funktionen ohne das Protokoll zu brechen [2].
Security: fester Bestandteil des Protokolls
Bild 3: Sicherheits- und Provisionierungsaspekte im LwM2M-Kontext.
(Bild: Ingenics)
Security ist bei LwM2M Bestandteil der Architektur. Auf Transportebene kommt DTLS zum Einsatz, etwa mit Pre-Shared Keys, Raw Public Keys oder X.509-Zertifikaten. Für Ende-zu-Ende-Sicherheit des Payloads kann OSCORE verwendet werden [5]. Darüber hinaus unterstützt LwM2M Zugriffskontrolle über Access-Control-Mechanismen und Server-IDs. Das Bootstrap Interface ermöglicht eine sichere Inbetriebnahme ohne manuelle Gerätekonfiguration. Server-URLs, Schlüsselmaterial und Policies können initial verteilt werden [5]. Bei Updateprozessen sind Integrität, Authentizität und Rollback-Fähigkeit entscheidend. LwM2M bietet hierfür geeignete Mechanismen.
LwM2M vs. MQTT, CoAP und AMQP
MQTT, CoAP, AMQP und LwM2M lösen unterschiedliche Probleme. MQTT ist im Publish/Subscribe-basierten Telemetrie-Messaging verbreitet, CoAP stellt eine leichtgewichtige REST-ähnliche Kommunikation für Ressourcen bereit und AMQP ist im Enterprise-Messaging verortet. LwM2M nutzt zwar CoAP als Grundlage, ergänzt diese Ebene aber um ein standardisiertes Gerätemanagement, Objektmodelle, Provisionierung, Telemetrie und Updates [4].
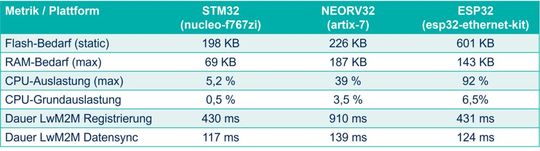
Bild 7: Messwerte zu Ressourcenbedarf und Performance eines LwM2M-Clients mit Zephyr RTOS.
(Bild: Ingenics)
Der Unterschied liegt in der Semantik. MQTT transportiert Nachrichten über Topics, ist aber grundsätzlich Payload-agnostisch. LwM2M definiert dagegen den Payload explizit über Objektmodelle. Dadurch eignet sich LwM2M besonders für Systeme, in denen nicht nur Messwerte übertragen, sondern Geräte über ihren gesamten Lebenszyklus verwaltet werden [5]. Für reine Event-Streams oder Cloud-native Pub/Sub-Architekturen kann MQTT jedoch weiterhin passend sein. Für Embedded-Geräte, die sicher verwaltet werden müssen, bietet LwM2M den vollständigeren Managementansatz.
Updates als Teil des Lifecycle Managements
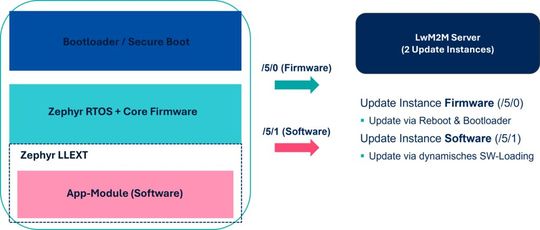
Eine zentrale Lifecycle-Funktion ist das sichere Remote Update. LwM2M stellt mit dem Firmware Update Objekt eine standardisierte Schnittstelle für Firmware Over-the-Air Updates mit serverseitigem Monitoring bereit. Updatefähigkeit wird damit nicht als projektspezifische Sonderlösung, sondern als definierte Management-Funktion umgesetzt [5] [4]. Im Forschungsprojekt SASPIT wurde ein modularer Updateansatz untersucht, wobei Firmware mit RTOS-Basis und die Applikation getrennt aktualisiert werden soll.
Bild 5: Updateansatz mit getrenntem Firmware- und Software-Update.
(Bild: Ingenics)
In der vorgestellten LwM2M Architektur werden dafür zwei Instanzen des Firmware Update Objects genutzt: /5/0 für Firmware-Updates sowie /5/1 für Software-Updates. Der Download-Prozess ist identisch. Der finale Update-Prozess auf der Hardware wird bei der Firmware über Reboot und einem secure Bootloader und bei der Software über dynamisches Laden zur Laufzeit und einem Signaturprüfungs-Verfahren umgesetzt. Der Nutzen liegt in kleineren Update-Images, geringerer Downtime und besserer Wartbarkeit. Zudem ermöglicht dieser Ansatz ein getrenntes Pflegen von RTOS und Applikationslogik.
Umsetzung mit Zephyr RTOS
Zephyr RTOS bietet Modularität, Portierbarkeit, Testbarkeit und enthält ein LwM2M-Modul [3]. FreeRTOS bietet im Vergleich nur eingeschränkten LwM2M-Support. Das LwM2M-Modul im Zephyr RTOS unterstützt LwM2M-Core-Funktionen zum Kommunikations- und Daten-Handling, Erzeugen und Registrieren von Objekten sowie zum Bootstrap-Prozess. Zudem sind gängigste LwM2M Objekte wie Security, Server, Device und Firmware Update und Content-Formate wie JSON und Plain Text umgesetzt [3].
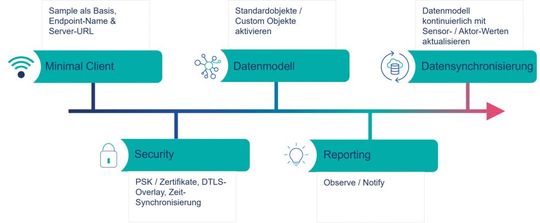
Bild 6: Implementierungspfad eines LwM2M-Clients mit dem Zephyr RTOS.
(Bild: Ingenics)
Der LwM2M-Kommunikationsstack beschränkt sich bei Zephyr jedoch auf CoAP mit UDP. Mit dem Testrunner twister zur Testdurchführung auf der Zielhardware und dem Subsystem LLEXT (linkable and loadable extension) zum Laden von ELF-Modulen während der Laufzeit für das modulare Updaten bietet das Zephyr RTOS Features für die Implementierung eines IoT-Devices mit LwM2M. Ein praxisnaher Implementierungspfad für einen LwM2M-Client mit dem Zephyr RTOS ist in Bild 6 zu sehen.:
Ressourcenbedarf und Performance
Ein häufiger Einwand gegen standardisierte Protokoll-Stacks lautet, dass sie für Embedded-Systeme zu schwergewichtig seien. Die Open Mobile Alliance (OMA) versucht mit dem leichtgewichtigen LwM2M-Prokoll dem entgegenzuwirken. Bild 7 zeigt Messwerte, die im Rahmen von SASPIT zu LwM2M erhoben wurden. Sie betrachten gängige Embedded-Metriken eines minimalen LwM2M-Clients mit DTLS-Verschlüsselung und dem Zephyr RTOS auf unterschiedlichen Hardware-Plattformen.Die Messungen zeigen: LwM2M ist kein Nullkosten-Protokoll, aber für viele Embedded-Zielplattformen praktikabel. Entscheidend ist die passende Konfiguration. Nicht jedes Gerät benötigt alle Objekte, alle Content-Formate oder alle Sicherheitsvarianten. Durch den Kconfig-Mechanismus von Zephyr lässt sich der Funktionsumfang und damit der Hardware-Ressourcenbedarf gezielt anpassen [11].
Bild 7: Messwerte zu Ressourcenbedarf und Performance eines LwM2M-Clients mit Zephyr RTOS.
(Bild: Ingenics)
Ein konkretes Anwendungsbeispiel ist SASPIT – „Safe and Secure Sensor Platform for IoT“. Das Forschungsprojekt zielt auf eine sichere IoT-Sensorplattform und adressiert verschlüsselte Telemetrie, sichere Geräteverwaltung, sicheres und modulares Updaten, sowie sichere Provisionierung [10]. Hierbei konnte gezeigt werden, dass das IoT-Protokoll zusammen mit dem Zephyr RTOS eine solide Basis bietet und alle genannten Anforderungen erfüllt. Mit einem Demonstrator für die Gebäudeautomatisierung wurde dies praxisnah validiert.
Leichtgewichtige Lösung für langfristige Wartbarkeit
LwM2M ist mehr als ein weiteres IoT-Transportprotokoll. Es standardisiert Gerätemanagement für ressourcenbeschränkte Geräte und verbindet Provisionierung, Telemetrie, Monitoring, Zugriffskontrolle und Updates in einem gemeinsamen Architekturmodell. Der besondere Wert liegt in der Kombination aus leichtgewichtiger Kommunikation, standardisierten Objektmodellen und eingebauten Lifecycle-Funktionen. Für Embedded-IoT-Systeme, die über Jahre sicher betrieben und weiterentwickelt werden müssen, ist das ein entscheidender Vorteil gegenüber rein proprietären Lösungen. Mit Zephyr RTOS steht zudem eine robuste technische Basis bereit, um LwM2M auf unterschiedlichen Zielplattformen umzusetzen.
Damit eignet sich LwM2M besonders für IoT-Lösungen, bei denen Geräte nicht nur Daten senden, sondern über ihren gesamten Lebenszyklus sicher, skalierbar und wartbar betrieben werden müssen. Genau darin liegt die eigentliche Stärke des Protokolls: Es macht Embedded Devices zu verwaltbaren, aktualisierbaren und langfristig betreibbaren Bestandteilen eines IoT-Ökosystems. (sg)
Literaturverzeichnis
[1] A. Jawad, „A Survey of the Security Challenges and Requirements for IoT Operating Systems,“ 2023. [Online]. Available: https://arxiv.org/abs/2310.19825.
[2] Open Mobile Alliance, „LwM2M Specification,“ 2026. [Online]. Available: https://www.openmobilealliance.org/specifications/lwm2m.
[5] OMA SpecWorks, „LwM2M in ENISA’s Secure Supply Chain for IoT,“ 2021. [Online]. Available: https://www.openmobilealliance.org/documents/whitepapers/OMA-WP-ENISA-LwM2M-20210511-A/OMA-WP-ENISA-LwM2M-20210511-A.pdf.
* Korbinian Salzborn ist Software-Entwickler bei der Ingenics Digital GmbH.