KI-Systeme bestehen aus Hunderttausenden eng gekoppelter Komponenten. Herkömmliche Tests reichen deshalb nicht mehr aus. Keysight setzt auf Simulation, Emulation und reale Messungen, um KI-Infrastruktur bereits vor der vollständigen Inbetriebnahme als Gesamtsystem zu validieren.
Rechenzentren bündeln Rechenleistung und Datenverkehr. Ihre Komponenten müssen im Betrieb zuverlässig zusammenspielen.
(Bild: Keysight)
Ein Serienwagen und ein klassisches Rechenzentrum sind modular aufgebaut. Einzelne Komponenten können ausgetauscht werden, die Toleranzen seien vergleichsweise großzügig. „Ein KI-System gleiche dagegen eher einem Formel-1-Wagen“, sagte Venkat Pullela, Chief Technology Officer für KI-Infrastruktur bei Keysight. Mit genau diesem Vergleich trat Keysight während der electronica vor die Fachpresse.
Die Analogie soll verdeutlichen, wie eng die Komponenten eines KI-Systems aufeinander abgestimmt sind. Kleine Abweichungen können sich auf die Gesamtleistung auswirken. Als Größenordnung nannte Keysight mehr als 600.000 Komponenten in einem KI-Rechenzentrum. Der Vergleich mit dem Rennsport setzt dabei voraus, dass nicht allein die Leistung einzelner Komponenten zählt, sondern deren Zusammenspiel.
Unabhängig davon ist die Schlussfolgerung des Unternehmens klar: Ein KI-System müsse validiert werden, bevor alle Komponenten physisch vorhanden sind. Die Präsentation bezeichnet diesen Ansatz als „System Thinking“. Simulierte, emulierte und reale Komponenten werden dabei kombiniert. Was noch fehlt, soll ein Emulator nachbilden. Keysight beschreibt außerdem einen durchgängigen Entwicklungs- und Prüfpfad vom Entwurf über Chip, Leiterplatte und Rack bis zum Rechenzentrum und Edge-System. Der Ansatz geht damit über die Prüfung einzelner Komponenten oder Messgeräte hinaus. Im Mittelpunkt steht die Frage, ob sich das Verhalten des Gesamtsystems unter realistischen Lasten reproduzierbar beobachten und bewerten lässt.
KI-Lasten beanspruchen Systeme unterschiedlich
Bei der Betrachtung der Systemeffizienz unterscheidet Keysight zwischen verschiedenen Anwendungsszenarien. Juristische Anwendungen könnten vor allem durch lange Kontextfenster geprägt sein, medizinische Anwendungen durch ihren Speicherbedarf und Finanzanwendungen durch geringe Latenzen. Bei Letzteren seien Mikrosekunden entscheidend.
Der KAI Inference Builder soll unterschiedliche KI-Lasten emulieren. Für die praktische Bewertung ist dabei weniger die Produktbezeichnung entscheidend als die Frage, welche Eigenschaften das Werkzeug tatsächlich abbildet: Speicherzugriffe, Kommunikationsmuster, Antwortzeiten, die Auslastung von Beschleunigern oder den Energieverbrauch.
Erst der Vergleich mit realer Hardware zeigt, wie belastbar eine solche Emulation ist. Dafür braucht es definierte Lastprofile, reproduzierbare Randbedingungen und eine nachvollziehbare Korrelation zwischen Simulation, Emulation und Messung. Diese Details standen bei der Präsentation nicht im Vordergrund und wären für eine technische Bewertung noch zu klären.
Über die technische Ebene hinaus formuliert Keysight auch eine industriepolitische Position. Europa solle eine souveräne KI-Infrastruktur nach dem Airbus-Modell aufbauen, grenzübergreifend und mit gemeinsamen Standards auf physikalischer, Protokoll- und Systemebene. Das ist eine Forderung des Unternehmens, nicht die Beschreibung eines bereits etablierten europäischen Infrastrukturmodells.
KI-Agenten im HF-Design
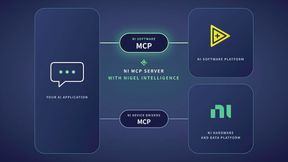
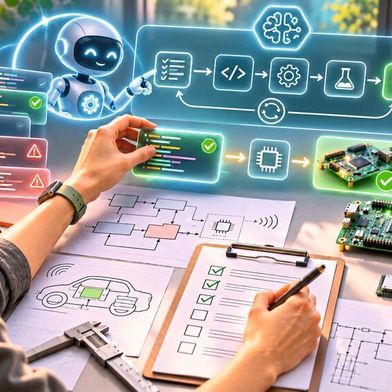
Eine der sechs Demonstrationen am Stand 506 in Halle A4 betrifft die Entwicklung selbst. Die Design-Software ADS 2027 soll KI-Agenten an Hochfrequenzwerkzeuge anbinden. Der Entwickler formuliert eine Aufgabe in natürlicher Sprache, der Agent führt sie in ADS aus. Anschließend validiert eine Keysight-Simulation das Ergebnis.
Die Verbindung läuft über MCP-Server, die dem Agenten dokumentierte Fähigkeiten bereitstellen. Keysight begründet diesen Ansatz damit, dass Sprachmodelle Schaltpläne und Layouts nicht konsistent und deterministisch lesen könnten. In der HF-Technik sei der Prozess deshalb bisher weitgehend manuell.
Die Simulation übernimmt in diesem Konzept eine Kontrollfunktion. Das Sprachmodell erzeugt nicht automatisch eine vertrauenswürdige Lösung, sondern liefert einen Vorschlag, der gegen technische Randbedingungen geprüft werden muss. Damit verschiebt sich die entscheidende Frage vom bloßen Erzeugen eines Designs zu dessen Validierung: Welche Regeln prüft die Simulation? Welche Annahmen liegen zugrunde? Und wie wird dokumentiert, welche Schritte der Agent ausgeführt hat?
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
In der Mitteilung wird der Ansatz als Verbindung von KI-Agent und HF-Werkzeug beschrieben. Ob sich daraus im Entwicklungsalltag tatsächlich ein robuster, reproduzierbarer Prozess ergibt, hängt unter anderem von der Modellgüte, den zulässigen Eingriffen des Agenten und der Abdeckung der Simulation ab.
Zwei Messgeräte für dichte Testsysteme
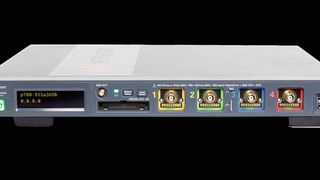
Das Oszilloskop XR3 ist für automatisierte Testsysteme in Luft- und Raumfahrt, Verteidigung, Fertigung und Forschung vorgesehen. Der Signalgenerator der PSG-XG7-Klasse zielt auf Anwendungen in Luft- und Raumfahrt, Verteidigung, Wireless und digitaler Hochgeschwindigkeitstechnik.
Gemeinsam ist beiden Geräten die hohe Funktionsdichte im Rack. Das XR3 belegt eine Höheneinheit und bietet vier analoge sowie 16 digitale Kanäle. Es arbeitet mit einem 14-Bit-Wandler, wählbaren Bandbreiten von 200 MHz bis 1 GHz und bis zu 100 Mpts Speicher pro Kanal. Keysight nennt einen Rauschpegel von 50 µVrms und eine Aktualisierungsrate von bis zu 1,3 Mio. Signalverläufen pro Sekunde. Über einen 10-MHz-Referenzeingang sollen sich mehrere Geräte zu Systemen mit mehr als 100 zeitkorrelierten Kanälen koppeln lassen.
Der zweikanalige Signalgenerator der PSG-XG7-Klasse deckt Frequenzen bis 20 GHz ab und benötigt dafür zwei Höheneinheiten. Keysight nennt ein Phasenrauschen von −135 dBc/Hz bei 10 GHz und 10 kHz Abstand zum Träger sowie eine kalibrierte Ausgangsleistung bis +22 dBm. Die SCPI-Kompatibilität soll es ermöglichen, vorhandene Testautomatisierung weiterzuverwenden.
Der gemeinsame Bezug zur Systemvalidierung liegt in der Integration: Hohe Kanalzahlen, Synchronisation, reproduzierbare Signalquellen und die Einbindung in automatisierte Testabläufe sind Voraussetzungen für komplexe Prüfstände. Sie machen aus einzelnen Messgeräten jedoch noch kein vollständiges Validierungssystem. Dafür sind zusätzlich Messmethodik, Synchronisationskonzept, Datenverarbeitung, Kalibrierung und die Definition geeigneter Pass-Fail-Kriterien entscheidend.
Secure Boot und Cyber Resilience Act
Auf der Regulierungsebene verweist Keysight auf die Mitarbeit an ETSI EN 304 623. Der Entwurf soll 99 Sicherheitsanforderungen für Secure Boot Manager enthalten und Herstellern helfen, Anforderungen des Cyber Resilience Act umzusetzen. Nach den vorliegenden Angaben befindet sich das Dokument noch im Genehmigungsverfahren; eine Veröffentlichung wird für 2027 erwartet. Der Text sollte deshalb nicht den Eindruck erwecken, es handle sich bereits um eine geltende Norm. Bis zur Veröffentlichung können sich Anforderungen und Formulierungen noch ändern.
Keysight verweist außerdem auf Arbeiten seines Device Security Lab, darunter Untersuchungen mit Fault Injection. Bei solchen Angriffen werden gezielt Störungen in den Ablauf oder die Versorgung eines Systems eingebracht, um Sicherheitsfunktionen zu umgehen oder interne Zustände sichtbar zu machen. Eine Demonstration am Messestand zeigt diesen Themenbereich.
Für Entwickler ist dabei entscheidend, welche Anforderungen sich mit Fault Injection tatsächlich prüfen lassen und welche Aspekte außerhalb eines solchen Labortests bleiben. Secure Boot ist nicht allein eine Funktion des Startvorgangs, sondern Teil einer Kette aus einer Schlüsselverwaltung, einem Vertrauensanker, einem Firmware-Update, Debug-Schnittstellen und Lebenszyklusmanagement. (heh)