Software Bill of Materials (SBOM)Die Stückliste steckt im Build
Von
Ben Plannet*
6 min Lesedauer
Ab dem 11. Dezember 2027 verlangt der Cyber Resilience Act für neue Produkte eine SBOM. Mikrocontroller-Firmware hat keinen Paketmanager, der die Komponenten mitschreibt. Die AXF-Datei aus dem Keil-Build reicht trotzdem, um die Stückliste zu belegen. Ein öffentliches Beispielprojekt zeigt, wie weit sie reicht.
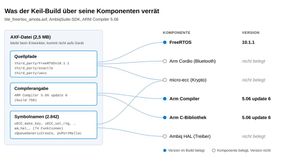
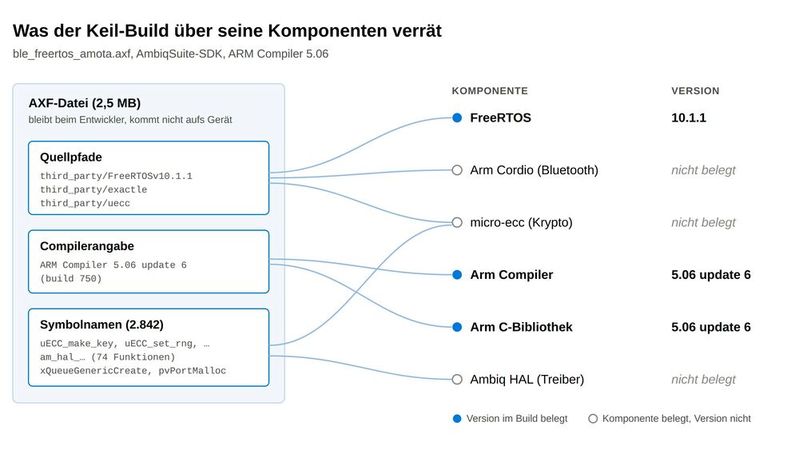
Bild 1: Stückliste aus dem Build: Quellpfade, Compilerangabe und Symbolnamen im AXF belegen sechs Komponenten, bei dreien auch die Version.
(Bild: Legacymind)
In einer typischen Mikrocontroller-Firmware steckt viel fremder Code. Das RTOS liegt als Quellcode im Projektordner, den Bluetooth-Stack bringt das SDK des Chipherstellers mit, eine Kryptobibliothek kommt von GitHub, die C-Bibliothek vom Compiler. Niemand führt darüber Buch. Wer Jahre später eine SBOM braucht, sucht sich die Teile zusammen.
Der CRA verlangt in Anhang I Teil II Nr. 1, dass Hersteller die Komponenten ihres Produkts ermitteln und dokumentieren, unter anderem mit einer SBOM in einem gängigen, maschinenlesbaren Format. Die Technische Richtlinie TR-03183-2 des BSI beschreibt, welche Angaben hineingehören, und nennt CycloneDX und SPDX als Formate.
Woher die Komponenten kommen: Das Beispiel
Im Folgenden betrachten wir als Beispiel ble_freertos_amota aus dem AmbiqSuite-SDK, das SparkFun auf GitHub veröffentlicht. Es ist ein Bluetooth-Gerät mit Firmware-Update über Funk: FreeRTOS auf einem Cortex-M4 (Ambiq Apollo3), gebaut mit Keil. Im Repository liegen beide Ausgaben des Builds, das BIN für den Flash und das AXF.
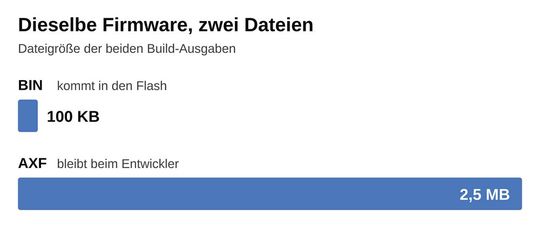
Bild 2: Zwei Dateien, ein Build: Das AXF ist 25-mal so groß wie das BIN. Der Unterschied sind Build-Informationen, die nie aufs Gerät kommen.
(Bild: Legacymind)
Das BIN hat 100 KByte, das AXF 2,5 MByte. Der Unterschied sind Informationen über den Build, die nie aufs Gerät kommen: 2.842 Symbolnamen, die Pfade der Quelldateien und die Compilerversion. Die Fertigung braucht das AXF nicht, deshalb gerät es nach dem Release leicht aus dem Blick.
Was das AXF verrät
Die Quellpfade zeigen, welcher Fremdcode übersetzt wurde. Im Ordner third_party liegen drei Bibliotheken: exactle, der Bluetooth-Stack, den Arm heute Cordio nennt, dazu uecc, die kleine Bibliothek micro-ecc für elliptische Kurven, und FreeRTOSv10.1.1. Bei FreeRTOS steht die Version im Ordnernamen.
Jede übersetzte Datei trägt außerdem die Compilerversion: ARM Compiler 5.06 update 6 (build 750). Damit sind Compiler und C-Bibliothek belegt. Die C-Bibliothek gehört in die Stückliste, sie läuft auf dem Gerät wie jeder andere Code.
Die Symbolnamen zeigen, was tatsächlich gelinkt ist. Von micro-ecc sind es vier Funktionen: Schlüssel erzeugen, Schlüssel austauschen, Schlüssel prüfen, Zufallsquelle setzen. Signaturen prüft die Firmware damit nicht. Aus dem Treiberpaket des Chipherstellers sind es 74 Funktionen.
Komponente
Version
Beleg im Build
FreeRTOS
10.1.1
Ordnername
Arm C-Bibliothek
5.06 update 6
Compilerangabe
Arm Compiler
5.06 update 6
Compilerangabe
Arm Cordio (Bluetooth-Stack)
nicht belegt
Ordnername
micro-ecc (Kryptobibliothek)
nicht belegt
Ordnername, vier Funktionen
Ambiq HAL (Treiber des Chipherstellers)
nicht belegt
74 Funktionsnamen
Bei drei Komponenten steht die Version im Build. Für Cordio, micro-ecc und das Treiberpaket nennt das SDK Versionen nur in Begleitdateien. In die SBOM gehört dann ein leeres Versionsfeld, und zu jeder Angabe die Quelle. Eine geschätzte Version führt beim Abgleich zu falschen Treffern oder verdeckt echte.
Sechs CVEs, zwei davon im Build
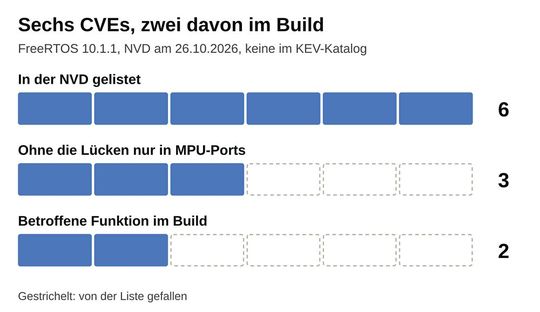
Bild 3: Abgleich mit der NVD: Von sechs CVEs bleiben zwei, deren betroffene Funktion im ausgelieferten Code steckt. (Bild: Ben Plannet / LegacyMind)
(Bild: Legacymind)
Für FreeRTOS 10.1.1 führt die NVD sechs CVEs (Stand 26.10.2026). Keine davon steht im KEV-Katalog der CISA, der Liste aktiv ausgenutzter Lücken.
Drei der sechs betreffen nur die MPU-Ports von FreeRTOS, also die Variante mit Speicherschutz zwischen den Tasks. Dieses Projekt nutzt sie nicht. Die anderen drei sind seit Version 10.4.3 behoben. Sie liegen in drei Funktionen: xQueueGenericCreate legt Warteschlangen an, pvPortMalloc verwaltet den Heap, xStreamBufferGenericCreate legt Stream-Buffer an. Die ersten beiden stehen in der Symboltabelle, die dritte fehlt.
Bleiben zwei Lücken, deren Code im ausgelieferten Image steckt. Ob sie im Betrieb erreichbar sind, sagt der Build nicht, das muss jemand im Quellcode prüfen. Die Entwicklung plant aber mit zwei Einträgen, und jeder Schritt dahin lässt sich am öffentlichen AXF nachvollziehen.
Das AXF zeigt außerdem, dass die Firmware ohne Stack-Schutz übersetzt ist und alle Tasks sich einen Speicherbereich teilen.
Nur mit dem BIN
Liegt nur das BIN vor, bleibt wenig. Darin stehen nur Texte, die im Flash landen: Fehlermeldungen des Treibers, ein Dateipfad aus dem Bluetooth-Stack, der Name des Beispielprogramms. Treiber und Bluetooth-Stack lassen sich damit benennen. FreeRTOS taucht nur im Programmnamen auf, eine Version nirgends. Die zwei Lücken von oben wären so nicht aufgefallen.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Auch das AXF hat Grenzen. Eine Version steht nur dort, wo eine Bibliothek sie hinterlässt. Code, den jemand in ein eigenes Modul kopiert und umbenannt hat, sieht aus wie eigener Code.
Für das nächste Release
Zu jedem ausgelieferten Release gehört das AXF oder ELF ins Archiv, zusätzlich zum BIN oder HEX für die Fertigung, und zwar mit Debug-Informationen. Die kosten auf dem Gerät nichts.
Fremdcode gehört in Ordner mit Versionsnummer, etwa third_party/mbedtls-3.6.2. Billiger lässt sich eine Version nicht belegen.
Stack-Schutz lässt sich mit einem Compilerschalter einbauen. Wo das RTOS Speicherschutz zwischen Tasks anbietet, lohnt er sich ebenfalls.
SBOMs von Zulieferern sollte man gegen das eigene Binary halten. Erst der Abgleich zeigt, ob die angegebene Version auch eingebaut ist.
Alle Angaben in diesem Beitrag lassen sich mit den GNU Binutils am öffentlichen AXF nachprüfen. Fundort und Prüfsumme stehen in den Quellen.
(sg)
* Ben Plannet ist technischer Mitgründer der LegacyMind GmbH in Ingolstadt.